
 Mitglieder Login


Schneller Einstieg
Worum geht es bei Ihnen?
Wählen Sie den passenden Themenbereich und erhalten Sie gezielt Informationen:
01
Grundlagen
02
Werbung&Newsletter
03
Cookies & Webseite
04
Beschäftigtendaten
05
Datenverarbeitung
06
Rechte Betroffener
07
Speicherung & Löschung
08
Daten–
Pannen
09
Daten-
Sicherheit
10
Verantwortung im Unternehmen
11
KI-Systeme am Arbeitsplatz

Grundlagen
Datenschutz: Grundlagen für Unternehmen
Die Datenschutz-Grundverordnung (DSGVO) gilt seit dem 25. Mai 2018 in der gesamten EU. Sie regelt, ob, wie und wie lange personenbezogene Daten erhoben, verarbeitet und gelöscht werden dürfen. Verstoßen Sie dagegen kann dies sowohl eine Ordnungswidrigkeit darstellen, als auch ein abmahnfähigen Verstoß. Daher möchten wir Ihnen erklären, welche Daten Sie wofür erheben dürfen, wie lange sie gespeichert werden dürfen und wann die Daten gelöscht werden müssen
Personenbezogene Daten
Personenbezogene Daten sind alle Informationen, die sich auf eine identifizierte oder identifizierbare natürliche Person beziehen (Art. 4 Nr. 1 DSGVO). Dazu gehören zum Beispiel:
- Name, Anschrift, E-Mail-Adresse, Telefonnummer
- IP-Adresse und Cookie-Kennungen
- Kunden- oder Treuekartendaten und Bestellhistorie
- Fotos und Videos, auf denen Personen erkennbar sind
- Arbeitszeit-, Dienstplan- und Leistungsdaten von Beschäftigten
Besonders geschützt sind unter anderem Gesundheitsdaten sowie Angaben zu Religion oder Gewerkschaftszugehörigkeit (Art. 9 DSGVO). Pseudonymisierte Daten bleiben personenbezogen. Nur wirklich anonymisierte Daten fallen nicht unter die DSGVO.
Grundsätze
Nach Art. 5 DSGVO gilt:
Rechtmäßigkeit, Transparenz: Daten werden nur auf einer zulässigen Grundlage und nachvollziehbar verarbeitet.
Zweckbindung: Daten werden nur für festgelegte, eindeutige Zwecke genutzt.
Datenminimierung: Es werden nur die Daten erhoben, die für den Zweck nötig sind.
Richtigkeit: Daten werden aktuell gehalten.
Speicherbegrenzung: Daten werden nur so lange gespeichert, wie es erforderlich ist.
Integrität und Vertraulichkeit: Daten werden durch angemessene Sicherheitsmaßnahmen geschützt.
Rechenschaft: Das Unternehmen muss die Einhaltung dieser Grundsätze nachweisen können.
Jede Verarbeitung braucht eine Rechtsgrundlage
Für jede Verarbeitung personenbezogener Daten ist eine Rechtsgrundlage nötig (Art. 6 Abs. 1 DSGVO). Die Einwilligung ist nur eine davon. Im Alltag sind häufig diese Grundlagen relevant:
| Zweck | Typische Grundlage |
| Vertragsabwicklung, z. B. Mitgliedschaft, Bestellung, Arbeitsvertrag | Erforderlichkeit für den Vertrag (Art. 6 Abs. 1 lit. b) |
| Buchhaltung, Steuern, gesetzliche Aufbewahrung | Rechtliche Pflicht (Art. 6 Abs. 1 lit. c) |
| IT-Sicherheit, Missbrauchsabwehr, eigene Abläufe | Berechtigtes Interesse nach Abwägung (Art. 6 Abs. 1 lit. f) |
| Newsletter, nicht notwendige Cookies, Werbung | Einwilligung (Art. 6 Abs. 1 lit. a) oder eine gesetzlich geregelte Ausnahme |
Die Rechtsgrundlage ist für jeden Zweck gesondert festzulegen. Eine pauschale Zustimmung zu „allem“ reicht meist nicht aus.
Informationspflicht gegenüber Betroffenen
Betroffene müssen bei der Erhebung verständlich informiert werden (Art. 12 bis 14 DSGVO). Dazu gehören insbesondere:
- wer verantwortlich ist und wie man das Unternehmen erreicht,
- welche Daten zu welchem Zweck und auf welcher Grundlage verarbeitet werden,
- wer Empfänger ist, etwa Dienstleister, und ob Daten außerhalb der EU verarbeitet werden,
- wie lange die Daten gespeichert werden,
- welche Rechte Betroffene haben und dass sie sich bei einer Aufsichtsbehörde beschweren können.
Diese Informationen gehören in eine leicht auffindbare Datenschutzerklärung. Für Beschäftigte gelten eigene Informationspflichten.
Wann eine Einwilligung nötig und wirksam ist
Eine Einwilligung ist nur wirksam, wenn sie freiwillig, für einen bestimmten Fall, in informierter Weise und unmissverständlich erteilt wird (Art. 4 Nr. 11 DSGVO). Dazu gilt:
Eine Leistung darf nicht von einer Einwilligung abhängig gemacht werden, die für diese Leistung nicht erforderlich ist (Art. 7 Abs. 4 DSGVO).
Die Einwilligung muss jederzeit widerrufbar sein. Der Widerruf muss so einfach sein wie die Erteilung (Art. 7 Abs. 3 DSGVO).
Das Unternehmen muss nachweisen können, dass die Einwilligung vorliegt (Art. 7 Abs. 1 DSGVO).
Die Einwilligung muss von anderen Erklärungen klar getrennt sein, etwa von AGB oder Teilnahmebedingungen (Art. 7 Abs. 2 DSGVO).
Werbung & Newsletter
E-Mailwerbung & Bestandskunden
E-Mail-Werbung braucht grundsätzlich eine ausdrückliche Einwilligung (§ 7 Abs. 2 Nr. 3 UWG).
Ausnahmen für Bestandskunden?
Für Bestandskunden gibt es unter engen Voraussetzungen eine Ausnahme (§ 7 Abs. 3 UWG). Dazu gehören die Erhebung der Adresse im Zusammenhang mit einem Verkauf, Werbung für ähnliche eigene Produkte und ein Widerspruchsrecht bei jeder Nachricht.
Das Unternehmen muss die Einwilligung nachweisen können. Ein Double-Opt-In ist eine verbreitete Methode dafür, aber keine ausdrücklich gesetzlich vorgeschriebene Pflicht.
Betroffene können der Direktwerbung jederzeit widersprechen (Art. 21 Abs. 2 und 3 DSGVO).
Darf ich die Nutzung von Daten zu Werbezwecken mit einem Gewinnspiel kombinieren?
Das Landgericht Hamburg hatte darüber zu entscheiden, ob die Teilnahme an einem Gewinnspiel mit der Nutzung der Daten zu Werbezwecken kombiniert werden darf. Konkret hat man in dem zu entscheidenden Fall durch das Setzen eines Häkchen sowohl den Teilnahmebedingen des Gewinnspiels, als auch der Datennutzung zugestimmt. Das Gericht hat entsprechen den obigen Ausführungen die Einwilligungserklärung als unwirksam angesehen und auf das Erfordernis einer eigenständigen Einwilligungserklärung für die Nutzung der Daten zu Werbezwecken hingewiesen.
Wie muss die Einwilligung erfolgen?
Die Einwilligung muss ausdrücklich erfolgen und es muss vorab transparent und leicht verständlich über den Umfang der Einwilligung und das Widerrufsrecht informiert werden.
Cookies & Webseite
Speichern oder Auslesen von Informationen
Das Speichern oder Auslesen von Informationen auf Endgeräten, etwa Cookies oder Tracking-Pixel, ist nach § 25 TDDDG grundsätzlich nur mit Einwilligung zulässig.
Ausnahme sind Vorgänge, die technisch unbedingt erforderlich sind. Das Ablehnen sollte ebenso einfach möglich sein wie das Zustimmen.
Beschäftigtendaten
Speichern und Überwachen von Beschäftigtendaten
Im Arbeitsverhältnis ist die Einwilligung als Grundlage oft unzuverlässig, weil die Freiwilligkeit häufig fehlt. Die Verarbeitung stützt sich meist auf die Erforderlichkeit für das Beschäftigungsverhältnis (§ 26 BDSG). Besonders zu beachten sind:
Automatisierte Entscheidungen …
mit erheblicher Wirkung, etwa bei der Auswahl von Bewerbern: nur unter engen Voraussetzungen zulässig (Art. 22 DSGVO).
Überwachung ….
z. B. Videoüberwachung, Zeiterfassung, Ortung: Mitbestimmung des Betriebsrats nach § 87 Abs. 1 Nr. 6 BetrVG. Häufig ist eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO nötig.
Planung neuer Technik oder Arbeitsabläufe:
Der Betriebsrat ist frühzeitig zu informieren und anzuhören (§ 90 BetrVG).
Dienstleister & AufTragsverarbeitung
Personenbezogene Daten und Auftragsverarbeitung
Wer personenbezogene Daten für Sie verarbeitet, etwa Buchhaltung, Lohnabrechnung, Hosting, Kassen- oder Buchungssysteme, Newsletter-Tools oder KI-Dienste, ist in der Regel Auftragsverarbeiter.
Dafür ist ein schriftlicher Vertrag nach Art. 28 DSGVO erforderlich. Er regelt Weisungsrechte und Kontrollrechte. Bei Dienstleistern außerhalb der EU gelten zusätzliche Anforderungen (Art. 44 ff. DSGVO).
Rechte der BEtroffenen
Auskunft, Berichtigung und Verarbeitung von Daten
Betroffene haben insbesondere das Recht auf
- Auskunft (Art. 15),
- Berichtigung (Art. 16),
- Löschung (Art. 17),
- Einschränkung der Verarbeitung (Art. 18),
- Datenübertragbarkeit (Art. 20),
- Widerspruch (Art. 21) und
- Schutz vor bestimmten automatisierten Entscheidungen (Art. 22).
Anfragen sind grundsätzlich innerhalb eines Monats zu beantworten. In begründeten Fällen ist eine Verlängerung möglich (Art. 12 Abs. 3 DSGVO).
Anfragen müssen intern erkannt und schnell weitergeleitet werden.
Speicherung & Löschung
Gesetzliche Aufbewahrungspflichten
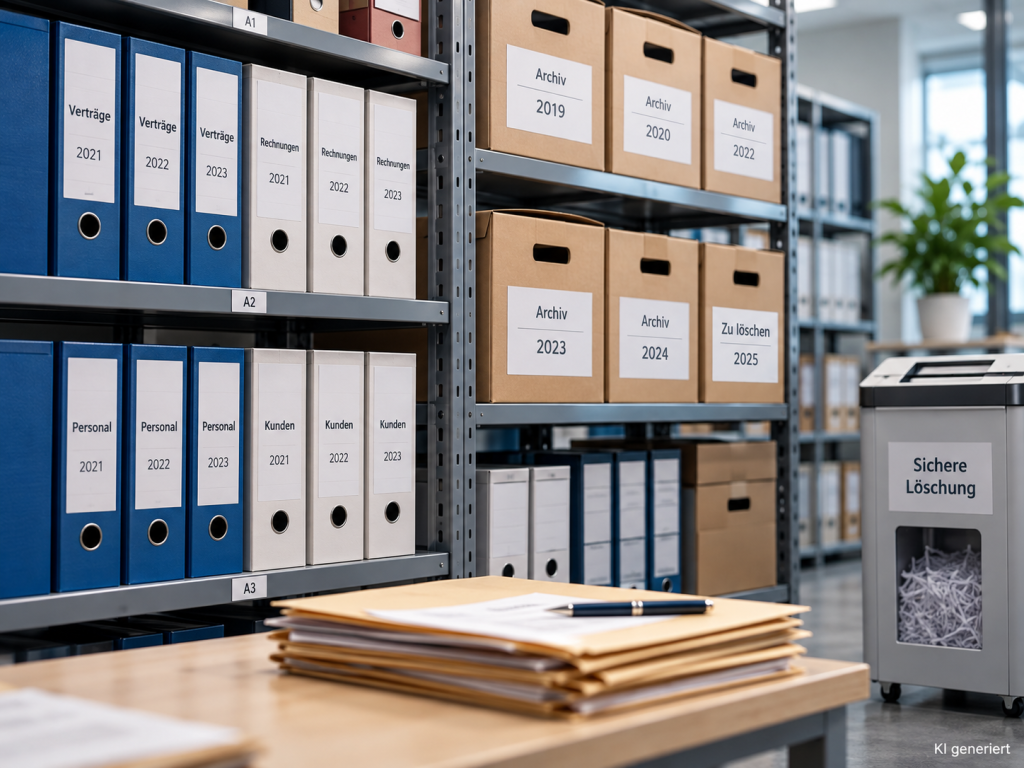
Daten sind zu löschen, sobald der Zweck entfällt und keine Aufbewah-rungspflicht mehr besteht (Art. 17 DSGVO).
Gesetzliche Aufbewahrungspflichten gelten vor allem für Buchungs-belege, Jahresabschlüsse und Handelsbriefe (§ 147 AO, § 257 HGB). Die Dauer hängt von der Dokumentenart ab. Die aktuellen Fristen sind zu prüfen. Daten, die noch aufbewahrt werden müssen, sind in der Verarbeitung einzu-schränken (Art. 18 DSGVO).
Empfehlung: Ein Löschkonzept mit festen Fristen für jede Datenart festlegen und dokumentieren.
Datenpannen
Was ist bei einer Datenpanne zu tun?
Eine Datenpanne liegt vor, wenn personenbezogene Daten vernichtet, verloren, verändert oder unbefugt offengelegt werden oder unbefugt zugänglich sind (Art. 4 Nr. 12 DSGVO).
Meldung an die Aufsichtsbehörde:
Unverzüglich und möglichst binnen 72 Stunden, nachdem die Verletzung bekannt wurde (Art. 33 Abs. 1 DSGVO). Wird die Frist überschritten, sind die Gründe für die Verzögerung anzugeben. Die Meldung entfällt nur, wenn die Verletzung voraussichtlich nicht zu einem Risiko führt.
Information der Betroffenen:
Erforderlich, wenn die Verletzung voraussichtlich ein hohes Risiko für ihre Rechte und Freiheiten hat
(Art. 34 DSGVO).
Auftragsverarbeiter:
Dienstleister müssen Verstöße unverzüglich an das Unternehmen melden
(Art. 33 Abs. 2 DSGVO)
Datensicherheit
Sicherheit von Daten
Das Unternehmen muss geeignete technische und organisatorische Maßnahmen treffen (Art. 32 DSGVO). Dazu gehören zum Beispiel:
- Sicherer Umgang mit Geräten und Papierunterlagen
- Zugriffsrechte nach Rollen vergeben und regelmäßig prüfen
- Starke Passwörter und Zwei-Faktor-Authentifizierung
- Verschlüsselung und Pseudonymisierung
- Regelmäßige Backups
- Schulung der Mitarbeitenden
Verantwortung
Verantwortung im Unternehmen
Das Unternehmen ist als Verantwortlicher für die Einhaltung des Datenschutzes verantwortlich (Art. 4 Nr. 7, Art. 5 Abs. 2, Art. 24 DSGVO). Die Verantwortung liegt letztlich bei der Geschäftsleitung.
Bei Verstößen drohen Bußgelder (Art. 83 DSGVO) und Schadensersatzansprüche (Art. 82 DSGVO).
Ob ein Datenschutzbeauftragter benannt werden muss, richtet sich nach Art. 37 DSGVO und § 38 BDSG.
Ein Verzeichnis der Verarbeitungs-tätigkeiten (Art. 30 DSGVO) ist für kleinere Betriebe nur eingeschränkt entbehrlich. Die Ausnahme für Unternehmen mit weniger als 250 Beschäftigten gilt nicht, wenn Verarbeitungen nicht nur gelegentlich erfolgen. Bei Lohn- und Dienstplandaten ist das regelmäßig der Fall.
KI-Systeme
KI-Systeme am Arbeitsplatz
Wer KI-Systeme einsetzt, muss dafür sorgen, dass die Beschäftigten über ausreichende KI-Kompetenz verfügen (Art. 4 EU-KI-Verordnung).
Personenbezogene oder vertrauliche Daten dürfen nur in Systeme eingegeben werden, die im Unternehmen freigegeben und datenschutzrechtlich geprüft sind. Ein Freigabeprozess ist empfehlens-wert.
Welche Anforderungen für Ihren Betrieb gelten, hängt vom konkreten Einsatz ab.
BERATUNG
Wann eine individuelle Prüfung nötig ist
Diese Seite gibt einen Überblick über die Grundlagen. Ob und wie die Regeln für Ihr Unternehmen gelten, hängt vom Einzelfall ab, etwa von Branche, Unternehmensgröße, eingesetzten Systemen und Betriebsratsstruktur.
Bei Fragen zu Ihrer konkreten Situation, zu Datenpannen, Beschäftigtendaten, Werbung oder Dienstleisterverträgen hilft unsere Rechtsberatung weiter. Die individuelle Beratung steht Mitgliedern im Rahmen ihrer Mitgliedschaft zur Verfügung.
FAQ
Häufige Fragen zum Datenschutz
Unter dem Begriff „Datenpanne“ werden die folgenden Situationen gefasst:
- Vernichtung: meint alle Formen der unwiederbringlichen Löschung der Datenlöschung,
- Verlust: mein das unvorhergesehene Verlorengehen von Daten, gleich ob kurzfristig oder dauerhaft,
- Veränderung: meint die Fälle, in denen die Daten einen neuen Informationsgehalt erhalten,
- unbefugte Offenlegung oder Weitergabe
- unbefugter Zugang
Informieren Sie unverzüglich, d.h. binnen 72 h die zuständige Aufsichtsbehörde. Betroffene müssen nur dann informiert werden, wenn durch die Schutzverletzung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten der Betroffenen besteht.
Die Meldung gegenüber der Aufsichtsbehörde muss dabei die folgenden Punkte umfassen:
- Beschreibung der Art der Verletzung (z.B. Datenverlust)
- Kategorien von Betroffenen (z.B. Mitarbeiter, Kunden)
- (ungefähre) Anzahl der Betroffenen, Kategorien von Datensätzen und ungefähre Anzahl der betroffenen Datensätze (z.B. Datensätze von 351 Kunden und 26 Mitarbeitern betroffen, darunter Anzahl x besonders schützenswerte Daten)
- Name und Kontaktdaten des DSB oder sonstige Anlaufstelle
- Beschreibung der wahrscheinlichen Folgen der Schutzverletzung (z.B. finanzielle Nachteile durch unbefugte Offenlegung von Bank- und Kreditkartendaten)
- Beschreibung ergriffener und vorgeschlagener Maßnahmen, um die Schutzverletzung zu „beheben“ und um mögliche Folgen abzumildern
- Welche Maßnahmen wurden bereits ergriffen, zur Reduzierung welches Risikos und welcher Schutzverletzung? Beispiel: Zur Reduzierung physischer Schäden durch den nicht avisierten Datenverlust der Patientenakten wurde ein Datenwiederherstellungsverfahren angewandt, wodurch die Daten zur Prozentzahl x wiederhergestellt werden konnten.
- Welche Maßnahmen wurden – etwa aus zeitlichen Gründen – noch nicht ergriffen, können aber das Risiko weiter reduzieren?
Das Landgericht Hamburg hatte darüber zu entscheiden, ob die Teilnahme an einem Gewinnspiel mit der Nutzung der Daten zu Werbezwecken kombiniert werden darf. Konkret hat man in dem zu entscheidenden Fall durch das Setzen eines Häkchen sowohl den Teilnahmebedingen des Gewinnspiels, als auch der Datennutzung zugestimmt. Das Gericht hat entsprechen den obigen Ausführungen die Einwilligungserklärung als unwirksam angesehen und auf das Erfordernis einer eigenständigen Einwilligungserklärung für die Nutzung der Daten zu Werbezwecken hingewiesen.
Die Einwilligung muss ausdrücklich erfolgen und es muss vorab transparent und leicht verständlich über den Umfang der Einwilligung und das Widerrufsrecht informiert werden.
Dieser FAQ-Bereich dient der allgemeinen Orientierung und ersetzt keine Prüfung des Einzelfalls.

Wir sind
für Sie Da.
Sie haben Fragen? Dann rufen Sie uns
einfach an oder schreiben Sie uns eine
E-Mail.
